


Catégorie : Actualités
Salon Cybersecurity Business Convention
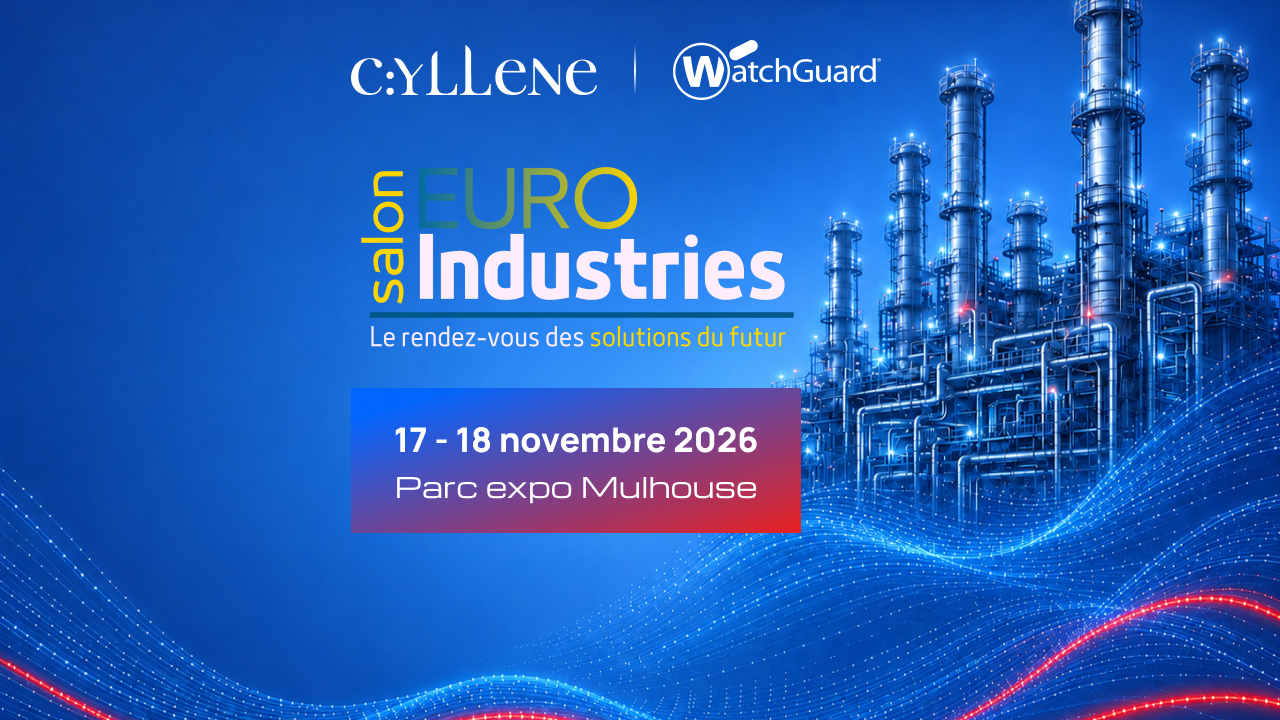
Salon Euro Industries
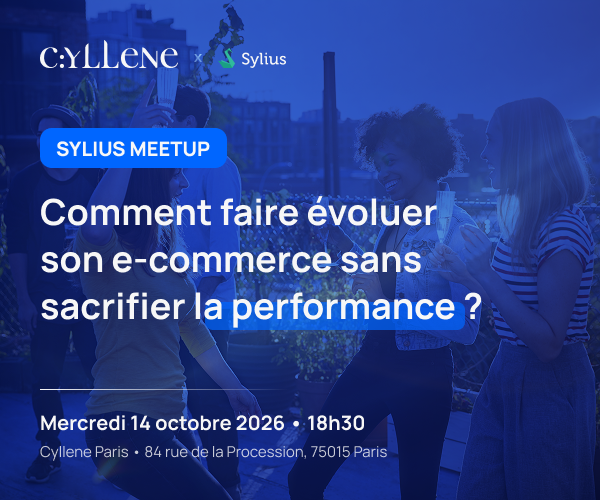
Sylius Meetup 14 octobre à Paris
La Newsletter Cyllene – Deuxième Trimestre 2026
Cyllene célèbre en cette année ses quarante ans, quatre décennies durant lesquelles les vagues technologiques se sont succédées, petites et grandes : micro-ordinateur, réseau, internet, mobile, cloud, data et enfin aujourd’hui intelligence artificielle.
Chaque rupture a transformé en profondeur les usages, les organisations mais aussi les modèles économiques. L’intelligence artificielle ne fait pas exception à la règle. Elle suscite des interrogations, parfois des craintes, mais est surtout une opportunité majeure : celle d’accélérer la transformation des entreprises.
Notre conviction est simple : l’intelligence artificielle ne va pas remplacer l’humain, elle redéfinit par contre sa valeur en renforçant le rôle de l’expertise, du jugement et de la décision. Dans ce contexte, la performance ne dépend plus uniquement de la technologie elle-même, mais de la capacité de l’entreprise à en faire un usage maîtrisé, utile et aligné avec ses enjeux métiers.
C’est précisément là que s’exprime la mission de Cyllene depuis sa création : accompagner les organisations dans leur transformation en concevant, produisant, opérant puis maintenant des environnements numériques fiables, souverains et aussi performants. Alors, bon anniversaire Cyllene !
Combien coûte une migration e-commerce ?
Le problème : un budget impossible à chiffrer sans contexte
C’est la question que tous les décideurs posent en premier, et la réponse honnête est : ça dépend. Pas pour esquiver, mais parce que le coût d’une migration e-commerce est directement corrélé à la complexité de votre situation actuelle : taille du catalogue, nombre d’intégrations, niveau de personnalisation, dette technique accumulée.
Une migration simple peut démarrer à quelques dizaines de milliers d’euros. Un projet multi-site, multi-devises, avec un ERP critique à connecter, sera d’un tout autre ordre.
Les principaux leviers de coût
Ce qui fait varier la facture :
- Le catalogue : volume de produits, variantes, règles de prix, attributs spécifiques
- Les intégrations : ERP, PIM, CRM, connecteurs logistiques, marketplaces
- La dette technique : plus elle est élevée, plus la migration est complexe à préparer
- Le front-end : refonte graphique complète ou réutilisation partielle des gabarits
- La reprise de données : historique de commandes, comptes clients, promotions
La solution : un audit avant tout chiffrage
Avant d’annoncer un budget, la bonne pratique est de réaliser un audit e-commerce pour cartographier précisément ce qui existe, ce qui doit migrer et ce qui peut être simplifié.
Cet audit permet de distinguer ce qui est indispensable de ce qui est subi, et souvent, de réduire le périmètre réel de la migration. Cyllene propose un audit e-commerce gratuit pour identifier les investissements réels et les gains associés.
Parlez de votre projet à une expert !
En bref
- Le coût dépend du catalogue, des intégrations et de la dette technique
- Un audit préalable est indispensable pour chiffrer précisément
- Une migration bien cadrée génère des gains mesurables à moyen terme
Conclusion
Une migration e-commerce n’est pas une dépense, c’est un investissement dont le retour se mesure en performance, en agilité et en réduction des coûts opérationnels. Le seul moyen d’estimer ce ROI précisément est de partir d’un audit structuré. C’est la première étape que propose Cyllene, sans engagement.
Sauvegarde Cloud et On-Prem : pourquoi adopter une approche hybride et managée en 2026
Face à l’explosion des volumes de données et à la sophistication croissante des cybermenaces, les entreprises doivent repenser leur stratégie de sauvegarde et de protection des données.
Les approches traditionnelles montrent aujourd’hui leurs limites : complexité opérationnelle, coûts cachés, manque de résilience et difficulté à garantir une restauration rapide en cas d’incident.
En 2026, la sauvegarde ne repose plus sur une logique unique, mais sur une approche hybride combinant Cloud et infrastructures On-Premise, orchestrée par des services managés de sauvegarde.
Cloud et On-Prem : une approche complémentaire de la sauvegarde
Contrairement aux idées reçues, Cloud et On-Prem ne s’opposent pas. Ils se complètent pour construire une stratégie de sauvegarde plus robuste et flexible.
Cette approche hybride permet de :
- Répartir les données selon leur criticité
- Renforcer la résilience globale du système d’information
- Optimiser les coûts de stockage et d’exploitation
- Améliorer la continuité d’activité
Le Cloud apporte l’élasticité et la scalabilité, tandis que l’On-Premise garantit contrôle et proximité des données sensibles.
Le rôle clé des services managés dans la sauvegarde hybride
Les services managés de sauvegarde jouent un rôle central dans l’orchestration de ces environnements hybrides.
Ils permettent notamment de :
- Superviser les sauvegardes en continu (24/7)
- Détecter et traiter les incidents en temps réel
- Garantir l’immuabilité des données sauvegardées
- Automatiser les mises à jour et correctifs de sécurité
- Assurer la conformité réglementaire (RGPD, normes sectorielles)
- Piloter des tests réguliers de restauration
Cette approche transforme la sauvegarde en un service industrialisé, sécurisé et piloté par des experts.
Sécurité et résilience : protéger les données contre les cybermenaces
Dans un contexte de montée des ransomwares et des attaques ciblées, la sauvegarde ne peut plus être passive.
Les solutions modernes intègrent désormais :
- Des sauvegardes immuables, impossibles à modifier ou supprimer
- Des mécanismes de restauration rapide et testée
- Une segmentation des environnements pour limiter les risques
- Une surveillance proactive des anomalies
L’objectif n’est plus seulement de stocker la donnée, mais de garantir sa restauration fiable et rapide en cas de crise.
Simplifier la gestion IT grâce à une approche managée
Adopter une solution de sauvegarde managée, c’est avant tout simplifier la gestion opérationnelle tout en renforçant la sécurité.
Les bénéfices principaux sont :
- Supervision continue par des experts spécialisés
- Réduction de la charge pour les équipes internes
- Amélioration de la disponibilité des systèmes
- Coûts maîtrisés grâce à un modèle OPEX
- Scalabilité immédiate sans investissement matériel
Cette approche permet aux équipes IT de se concentrer sur des missions à forte valeur ajoutée plutôt que sur l’exploitation quotidienne des sauvegardes.
Quand adopter une solution de sauvegarde managée ?
Une solution de sauvegarde managée devient particulièrement pertinente lorsque :
- La continuité d’activité est critique pour l’entreprise
- Les ressources IT internes sont limitées ou fortement sollicitées
- Les exigences de cybersécurité et de conformité sont élevées
- Les volumes de données évoluent rapidement
- L’entreprise cherche à mieux maîtriser et prévoir ses coûts IT
Dans ces contextes, externaliser la gestion des sauvegardes permet de renforcer la résilience globale du système d’information.
Pourquoi la restauration est plus importante que la sauvegarde
Sauvegarder des données ne suffit plus : la véritable valeur réside dans la capacité à restaurer rapidement et efficacement.
Une solution de sauvegarde managée garantit :
- Des tests réguliers de restauration
- Des procédures éprouvées en cas d’incident
- Une réduction significative des temps d’indisponibilité
- Une reprise d’activité maîtrisée et sécurisée
C’est cette capacité de restauration qui conditionne la résilience réelle d’une organisation.
Conclusion : vers une sauvegarde hybride, sécurisée et pilotée
En 2026, les entreprises ne doivent plus choisir entre Cloud et On-Premise. La performance réside dans leur combinaison intelligente, orchestrée par des services managés.
Cette approche permet de construire une stratégie de sauvegarde :
- plus simple à gérer
- plus sécurisée
- plus flexible
- et surtout plus résiliente face aux cybermenaces
Dans un environnement où la donnée est un actif stratégique, la sauvegarde managée devient un levier essentiel de continuité et de performance.
Dans la même thématique :
- xxxxx
- xxxxx
Kubernetes : Pourquoi la Complexité Opérationnelle Continue de Peser sur les Équipes IT

Introduction : Le Paradoxe Kubernetes – Standardisation et Souffrance Opérationnelle
Kubernetes (K8s) s’est imposé en quelques années comme le standard de facto pour l’orchestration des conteneurs. Il est l’épine dorsale de la transformation numérique, permettant l’adoption d’architectures microservices et d’une culture DevOps. Sa promesse est simple : une portabilité, une scalabilité et une résilience inégalées pour les applications modernes.
Pourtant, sous le capot de cette machinerie puissante se cache une complexité opérationnelle non négligeable. Pour de nombreuses Directions des Systèmes d’Information (DSI), si l’adoption de K8s est un succès stratégique, sa maintenance quotidienne et son exploitation génèrent une pression constante sur les équipes IT et DevOps. Cette friction opérationnelle, souvent sous-estimée lors de la phase de décision initiale, devient un facteur limitant la vélocité et la fiabilité.
Ainsi, cet article, destiné aux décideurs informatiques, décortique les raisons de cette complexité persistante et explore les pistes d’une approche industrialisée pour garantir la stabilité et la disponibilité, transformant ainsi l’outil technique en un véritable levier de valeur métier.
1. Les Trois Piliers de la Complexité Opérationnelle de K8s
La lourdeur opérationnelle de Kubernetes ne provient pas d’un seul point, mais d’une convergence de facteurs qui exigent des compétences rares et une attention 24/7.
1.1. L’Exigence des Mises à Jour (Upgrades) et le Rythme de l’Open Source
Kubernetes est un projet Open Source extrêmement dynamique, avec des versions majeures publiées environ trois fois par an.
- Le Défi du Cycle de Vie (EOL) : Chaque version n’est supportée que pour une durée limitée (généralement 9 à 12 mois). Ne pas mettre à jour expose à des risques de sécurité et de compatibilité.
- La Montée de Version (Upgrade Path) : Une mise à jour de K8s n’est jamais triviale. Elle implique de coordonner la mise à jour du Control Plane (serveurs maîtres : etcd, kube-apiserver), des Worker Nodes (kubelet, kube-proxy), et de tous les addons critiques (systèmes de CNI, CSI, Ingress Controller). Une mauvaise séquence ou un composant obsolète peut entraîner un arrêt total du cluster.
- La Torsion des Compétences : La maîtrise des procédures d’upgrade, souvent réalisées en Blue/Green ou Canary Deployment au niveau de l’infrastructure elle-même, requiert une expertise pointue, distincte des compétences d’administration système classiques.
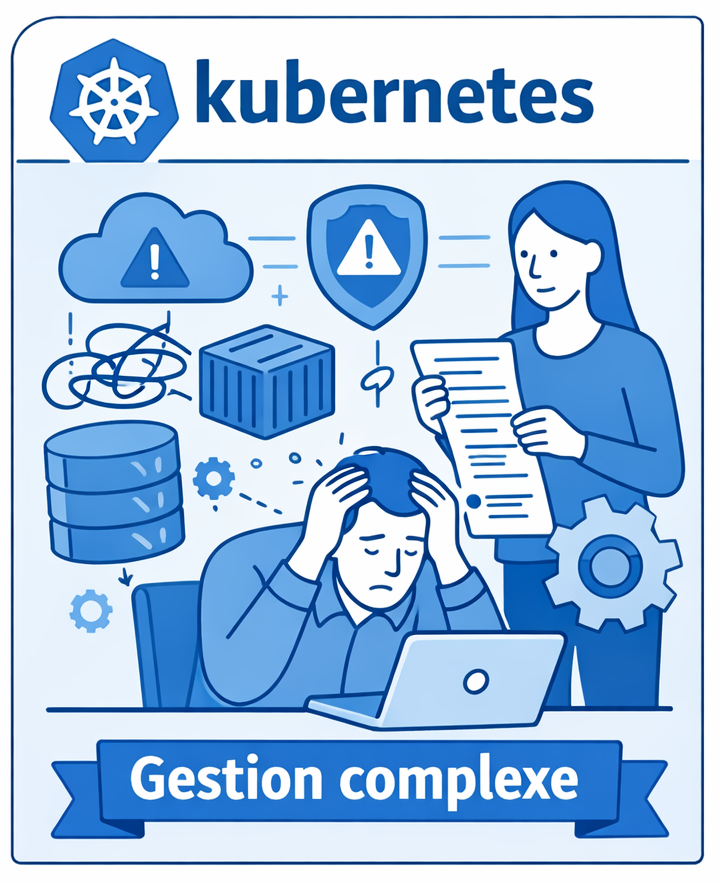
1.2. Sécurité et Conformité : Une Surface d’Attaque Élargie
L’environnement conteneurisé offre des avantages en matière d’isolation, mais il expose également une surface d’attaque plus vaste et complexe.
- Le Modèle de Sécurité à Plusieurs Niveaux : La sécurité de K8s doit être gérée à quatre niveaux (la « Security Onion ») :
- Le Cluster (Control Plane) : Sécurisation de l’etcd (la base de données critique), gestion du Role-Based Access Control (RBAC), et sécurisation de l’API Server.
- Les Nœuds (Worker Nodes) : Patching régulier du système d’exploitation hôte (OS), renforcement (hardening) via des standards comme le CIS Kubernetes Benchmark.
- Les Conteneurs (Images) : Scan des images pour les vulnérabilités (CVEs) avant le déploiement.
- Le Réseau (Network Policy) : Définition des règles de flux entre les Pods, une tâche complexe qui demande une compréhension fine du CNI utilisé.
- Les Politiques de Sécurité (Policies as Code) : L’application de politiques de sécurité (ex. : ne pas autoriser les conteneurs root, forcer la limite de ressources) requiert des outils externes, ajoutant une couche de complexité à l’administration.
1.3. L’Observabilité et la Gestion des Incidents (Monitoring)
Un cluster K8s est une machine distribuée par nature. L’identification et la résolution des problèmes (« troubleshooting ») sont particulièrement ardues.
- La Dispersion des Métriques : Il ne suffit pas de surveiller l’état des machines virtuelles (CPU, RAM). Il faut surveiller l’état du Control Plane, des Pods, des Deployments, des Volumes, du réseau, et la performance de l’application elle-même. Cela impose l’adoption et la maintenance de la Stack Prometheus/Grafana ou de solutions équivalentes.
- La Gestion des Logs (Logging) : La collecte centralisée des logs de tous les Pods est indispensable mais requiert des ressources importantes et une configuration méticuleuse.
- L’Alerte et la Réaction : Définir des seuils d’alerte pertinents pour un système auto-réparateur comme K8s est un art. Une alerte trop sensible peut générer du bruit ; une alerte manquée peut entraîner une panne critique. Le temps de réaction (MTTR) lors d’un incident majeur (ex. : saturation etcd, défaillance kube-scheduler) est un facteur de stress majeur pour les équipes On-Call.
2. L’Impact Stratégique sur les Équipes et la Vélocité Métier
La complexité opérationnelle de Kubernetes se traduit par des conséquences directes sur la performance des équipes IT et, in fine, sur la capacité de l’entreprise à innover.
2.1. La Fuite du Talent et la Spécialisation Excessive
Le marché du travail peine à fournir suffisamment d’ingénieurs maîtrisant la complexité de K8s, du réseau (CNI) au stockage (CSI), en passant par la sécurité (RBAC).
- La Rareté : Un ingénieur DevOps capable de maintenir un cluster en production est une ressource coûteuse et rare.
- La Détournement des Ressources : Les équipes de développeurs passent parfois un temps important à maintenir les plateformes, ou les outils de déploiements, en complément de leur mission principale de développement des applications.
2.2. Le Risque de Fragmentation et le Coût Caché
Face à la difficulté de gérer K8s, les DSI peuvent se retrouver avec un parc technologique fragmenté, entraînant des coûts imprévus.
- Fragmentation des Outils : Chaque équipe adopte ses propres outils, rendant la gouvernance, la sécurité et la conformité difficiles à standardiser.
- Coût Caché : Le coût total de possession (TCO) d’un cluster géré en interne est souvent sous-estimé car il inclut le salaire des experts, le temps de résolution des pannes, et le coût de l’indisponibilité.
3. La Voie de l’Industrialisation : Une Réduction de Charge Opérationnelle
Pour capitaliser pleinement sur les promesses de Kubernetes sans succomber à sa complexité opérationnelle, les organisations doivent évoluer vers un modèle d’Industrialisation de la Plateforme. Il ne s’agit plus de gérer soi-même la complexité, mais de consommer une plateforme K8s éprouvée, sécurisée et maintenue.
3.1. Les Bénéfices d’une Plateforme K8SaaS : Fiabilité et Disponibilité
Le principal atout d’une solution de Kubernetes managé réside dans le transfert de l’ensemble de la charge opérationnelle de l’infrastructure à un partenaire.
- Augmentation de la Fiabilité : Le partenaire K8SaaS garantit la stabilité du Control Plane, assure des mises à jour sans interruption et applique les patchs de sécurité dans les plus brefs délais, une mission critique pour la disponibilité.
- Garantie de Disponibilité (SLA) : Le service est adossé à un Accord de Niveau de Service (SLA) contractuel, protégeant l’entreprise contre les conséquences d’une panne d’infrastructure.
3.2. L’Optimisation de la Maintenance par l’Accompagnement
L’approche industrialisée permet de transformer une tâche réactive et stressante (la maintenance) en un processus proactif et encadré.
- Maintenance Proactive et Sécurité par Défaut : Les tâches lourdes et récurrentes (rotation des certificats, gestion des versions d’OS, hardening du cluster) sont automatisées et gérées par une expertise dédiée. La plateforme est livrée pré-sécurisée selon les meilleures pratiques.
- Conseil d’Expert Intégré : Le service managé apporte un accompagnement constant pour l’optimisation des ressources, la mise en place de politiques de sécurité et le troubleshooting avancé, réduisant drastiquement le temps de résolution pour les équipes internes.
3.3. Focalisation sur la Valeur Métier et Réduction de Charge
Le bénéfice le plus tangible pour la DSI est la libération des ressources internes et une meilleure concentration des efforts.
- Focalisation sur le Produit : Les développeurs sont libérés de la « plomberie » de l’infrastructure. Ils peuvent se concentrer sur l’amélioration des chaînes de déploiement (CI/CD), l’intégration de nouvelles fonctionnalités métier ou la performance applicative.
- Contrôle sans la Complexité : L’entreprise conserve le contrôle de la couche applicative (déploiement, ressources, scalabilité) tout en déléguant la complexité de l’infrastructure sous-jacente à un service expert et stable.

Conclusion : L’Avenir de K8s est dans l’Accompagnement et la Consommation de Service
Kubernetes est et restera la technologie clé de l’infrastructure moderne. Toutefois, pour de nombreuses organisations, le temps passé à gérer l’infrastructure K8s en interne est un investissement qui ne se justifie plus face à la complexité.
Les DSI d’aujourd’hui recherchent l’efficacité opérationnelle et la fiabilité à l’échelle industrielle. C’est là qu’intervient le modèle Kubernetes managé. Il ne s’agit pas seulement d’externaliser des serveurs ; il s’agit d’intégrer l’expertise pointue et l’accompagnement continu d’un partenaire spécialisé.
L’adoption d’un service managé Kubernetes représente un changement stratégique :
- Garantir une plateforme toujours à jour et sécurisée, réduisant le risque de vulnérabilités et de conformité grâce à une expertise opérationnelle 24/7 intégrée.
- Transférer le stress de la maintenance et l’ingénierie complexe à une équipe d’experts dont c’est le cœur de métier.
- Bénéficier d’un support proactif et d’un conseil d’expert pour l’optimisation des coûts, la sécurité des conteneurs, et la mise en place de politiques de gouvernance avancées.
- Libérer les talents DevOps pour qu’ils se concentrent sur l’amélioration des applications et l’innovation, générant directement de la valeur métier.
En choisissant de consommer Kubernetes comme un service industrialisé, l’entreprise passe de la gestion de l’outil à l’exploitation de ses bénéfices, permettant aux équipes IT de retrouver la vélocité qu’elles recherchaient initialement avec la conteneurisation, tout en assurant une fiabilité maximale.
sdwan 2.
Dans un paysage numérique en pleine mutation, où la souveraineté, la performance et la flexibilité sont devenues des impératifs, la plateforme Kamino entend bien redéfinir les règles du jeu. Développée par Cyllene, cette solution 100 % française promet une gestion des flux de données à grande échelle, agile, optimisée et sécurisée.
Alors que les entreprises sont confrontées à une explosion des volumes de données, à la complexification des systèmes d’information et à des contraintes réglementaires toujours plus strictes, peu de solutions répondent réellement à l’ensemble de ces enjeux sans compromis. Kamino s’inscrit à contre-courant de cette tendance en offrant une alternative souveraine, pensée pour durer, et déjà éprouvée sur le terrain.
Une réponse souveraine aux enjeux de maîtrise des données
Pensée dès sa genèse pour répondre aux besoins spécifiques des organisations publiques et privées sensibles aux problématiques de souveraineté, Kamino garantit un contrôle total sur les données traitées. Hébergée exclusivement dans les datacenters français de Cyllene, certifiés ISO et conformes aux standards de sécurité les plus exigeants, la plateforme peut également être déployée en cloud privé, on-premise ou en mode hybride.
Haute performance et sobriété économique : une équation gagnante
L’un des principaux différenciateurs de Kamino réside dans sa capacité à traiter d’importants volumes de données tout en maintenant une logique d’optimisation des ressources. Grâce à une parfaite maîtrise des technologies sous-jacentes et à une architecture scalable, Kamino peut adapter ses déploiements aux spécificités métiers, sans surconsommation inutile.
La mutualisation des traitements au sein des infrastructures de Cyllene permet en outre de réaliser des économies substantielles en coûts d’exploitation, tout en garantissant une disponibilité élevée. Une approche qui séduit particulièrement les DSI en quête d’efficience budgétaire.
Batch et streaming réunis dans une architecture unifiée
Kamino fait le pari du “meilleur des deux mondes” en combinant les capacités du traitement batch avec celles du streaming, au sein d’un même environnement. Une rareté sur le marché, qui ouvre la voie à des cas d’usage avancés : traitement différé pour l’analyse historique, traitements temps réel pour la détection de fraude, la supervision ou encore le marketing comportemental.
Une connectivité pensée pour l’interopérabilité
Connecteurs natifs vers bases SQL et NoSQL, fichiers plats, API REST, systèmes de messagerie, data lakes… Kamino se distingue par sa richesse d’intégration. Véritable hub de données, la plateforme facilite l’orchestration de flux complexes dans des environnements hétérogènes.
Cette interopérabilité native la positionne comme un véritable couteau suisse de l’intégration data, aussi bien dans les architectures traditionnelles que dans les environnements cloud modernes.
Une maturité technologique forgée par l’usage
Fruit de plus de dix ans de développement et d’itérations en conditions réelles, Kamino n’est pas une solution théorique. Elle a été conçue, testée et éprouvée au contact des réalités terrain, dans des secteurs aussi exigeants que la finance, l’industrie, le retail ou la sphère publique.
Cette expérience confère à Kamino une robustesse rare sur le marché, souvent absente des plateformes plus récentes ou issues de logiques purement cloud-native.
Une ambition claire : devenir le socle souverain de la data pour les organisations françaises
Avec Kamino, Cyllene entend bien s’imposer comme un acteur incontournable de l’écosystème data souverain. En combinant performance technique, flexibilité d’intégration, optimisation économique et souveraineté complète, la plateforme coche toutes les cases pour répondre aux défis data de demain.
Un pari ambitieux, mais qui semble d’ores et déjà porter ses fruits.
Nos références clients :
Cyllene partenaire du Breizh Data Day à Plérin : l’expertise data au cœur de l’écosystème breton
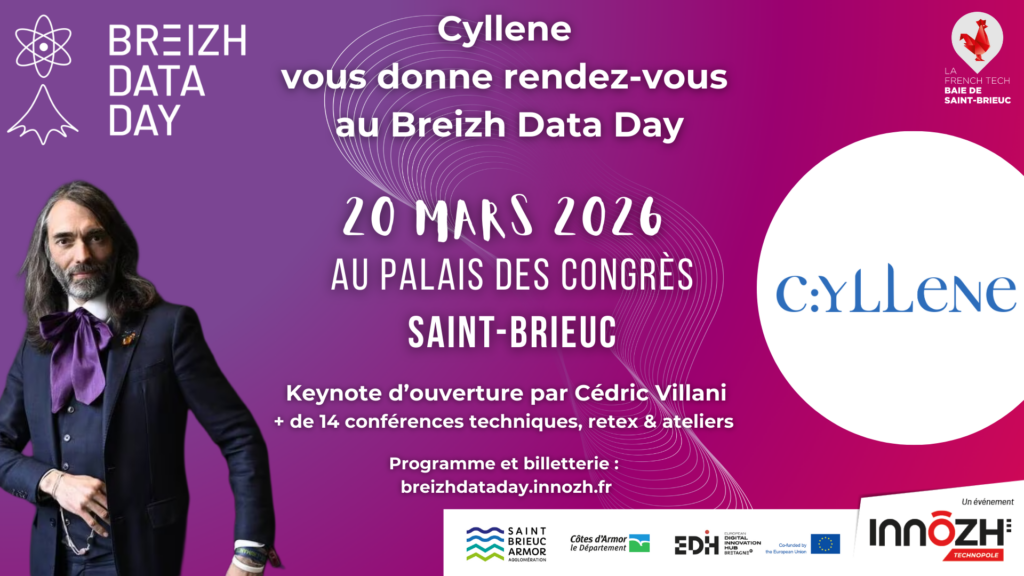
Cyllene renouvelle son engagement au Breizh Data Day
Cyllene renouvelle son partenariat avec le Breizh Data Day, un événement incontournable dédié aux technologies de la donnée en Bretagne. Organisée à Plérin, dans les Côtes-d’Armor, cette journée rassemble chaque année experts data, professionnels de l’IT, entreprises innovantes et décideurs autour des grands enjeux liés à la valorisation des données.
À travers conférences, retours d’expérience et échanges entre spécialistes, le Breizh Data Day constitue un rendez-vous clé pour partager les meilleures pratiques autour des architectures data, de l’intelligence artificielle, du machine learning, des plateformes de données modernes ou encore de la gouvernance des données.
L’événement réunit notamment data engineers, data analysts, data scientists, architectes IT et responsables systèmes d’information venus échanger sur les évolutions des métiers de la donnée et les nouveaux usages technologiques.
Cyllene, expert des infrastructures et de la valorisation de la data
Partenaire de l’événement, Cyllene accompagne les entreprises dans la modernisation de leurs systèmes d’information et la mise en place d’infrastructures capables de soutenir leurs projets data.
Les équipes interviennent notamment sur :
- la conception d’architectures data performantes
- le déploiement d’infrastructures cloud et hybrides
- la sécurisation et la protection des données
- l’optimisation des environnements IT pour les usages data et IA
L’objectif : permettre aux organisations de collecter, structurer et exploiter leurs données de manière fiable, sécurisée et performante, tout en facilitant l’industrialisation des projets data et l’accès aux informations par les métiers.
Un engagement au cœur de l’écosystème numérique breton
La participation de Cyllene au Breizh Data Day s’inscrit dans une volonté de proximité avec les acteurs technologiques régionaux. En étant présent à Plérin, l’entreprise contribue au dynamisme de l’écosystème numérique breton, particulièrement actif dans les domaines de la data, du cloud et de l’innovation technologique.
Ce rendez-vous est également l’occasion d’échanger avec les entreprises et les experts du territoire autour des grands défis liés aux projets data : architecture des données, gouvernance, intelligence artificielle ou encore sécurisation des infrastructures IT.
À travers ce partenariat, Cyllene réaffirme son engagement à accompagner les organisations dans leur transformation numérique et à soutenir les initiatives qui font vivre l’écosystème technologique régional.
Pour aller plus loin ensemble
Découvrez les expertises Cyllene liées à la data et aux infrastructures IT :
- Data & gouvernance des données
- Infrastructures cloud et hybrides
- Cybersécurité et protection des données
- Modernisation des systèmes d’information
Venez nous rencontrer sur le salon ! Cliquez-ici !


