Diagnostic e-commerce : 45 minutes pour éclairer vos choix.
Echangez de vive voix avec un expert projet Cyllene Digital, et repartez avec une vision claire sur la faisabilité de vos ambitions - gratuit & sans engagement.
Et si la base même de la sécurité était l’absence de diffusion de vos évènements systèmes… Transmettre des logs est une chose, savoir qui les observe, un plus.
Les cyber incidents ne préviennent jamais. Ils surgissent souvent au pire moment, en pleine nuit, lorsqu’une organisation fonctionne en effectif réduit. Une alerte de cybersécurité à 2h du matin peut instantanément faire basculer une entreprise dans une crise majeure où chaque minute compte. Dans un contexte de cybermenaces toujours plus sophistiquées, une question essentielle se pose : qui est réellement en capacité de répondre efficacement à un incident critique, 24/7 ?
Manque de visibilité sur le système d’information : un risque critique en cas d’attaque
Lors d’un cyber incident, la principale source d’angoisse pour les équipes IT reste souvent le manque de visibilité sur l’ensemble du système d’information. Sans vision globale, il devient difficile d’identifier les actifs compromis, les vecteurs d’attaque et l’étendue réelle de l’intrusion.
Les environnements IT modernes sont complexes : infrastructures hybrides, cloud public et privé, solutions On-premise, parfois réparties sur plusieurs pays. Cette fragmentation, combinée à des outils de sécurité disparates et à des logs non centralisés, ralentit considérablement l’analyse et la prise de décision.
Cette opacité favorise les attaques furtives, comme les malwares dormants ou les ransomwares avancés, capables de rester invisibles pendant des jours, voire des semaines. Sans surveillance centralisée, l’entreprise peut être compromise sans même en avoir conscience.
Les enjeux de la réponse aux incidents de cybersécurité
Dans la majorité des organisations, l’absence de veille de sécurité 24/7 complique la détection immédiate et ralentit considérablement la réponse aux incidents. Cette lacune augmente le risque de propagation rapide de l’attaque, qu’il s’agisse d’un ransomware, d’une compromission de compte ou d’une intrusion réseau.
La difficulté ne se limite pas à l’expertise technique. La gestion d’un cyber incident critique exige également une coordination interservices efficace, une communication maîtrisée et une prise de décision éclairée. Une action précipitée, comme un redémarrage non contrôlé ou une mauvaise manipulation, peut effacer des preuves essentielles et aggraver la situation.
De nombreuses études mettent en évidence un constat récurrent : le manque de supervision continue constitue l’un des plus grands points faibles des entreprises face aux cybermenaces. Sans surveillance de sécurité en continu, les alertes nocturnes peuvent passer inaperçues ou être traitées trop tard, retardant la remédiation et augmentant l’impact global de l’incident.
Pour répondre à ces enjeux, certaines organisations s’appuient désormais sur des solutions de SOC (Security Operations Center) opérant 24/7, capables de détecter, qualifier et contenir les incidents en temps réel. Ces dispositifs permettent également de renforcer la confiance grâce à un hébergement souverain, conforme aux réglementations nationales et européennes, garantissant la confidentialité des données sensibles.
SOC et supervision centralisée : réduire l’incertitude et accélérer la réponse
La mise en place d’une surveillance centralisée et automatisée, assurée par un SOC opérationnel 24/7, permet de détecter précocement les tentatives d’intrusion, d’isoler les menaces et d’alerter immédiatement les équipes concernées. Cette approche que vous propose Cyllene réduit la pression sur les équipes internes tout en maîtrisant les incidents avant qu’ils ne se transforment en crises majeures.
Au-delà des outils, la capacité à échanger immédiatement avec un expert en cybersécurité est un facteur clé. Des canaux de communication sécurisés et dédiés garantissent des échanges rapides, confidentiels et structurés, évitant les erreurs liées à des communications improvisées ou non sécurisées.
Cette alliance entre technologie avancée et présence humaine constante permet de reprendre le contrôle, d’agir avec méthode et d’éviter la panique lors d’une alerte nocturne.
Surveillance continue et réponse rapide : limiter l’impact des cyber incidents
La surveillance continue du SI, associée à l’analyse automatisée des logs, constitue un levier essentiel pour limiter les impacts d’une cyberattaque. Disposer d’indicateurs fiables dès les premières minutes permet d’éviter les décisions hâtives et de cibler précisément les actions de remédiation.
Les solutions modernes d’orchestration et d’automatisation facilitent l’application rigoureuse du plan de réponse aux incidents, tout en maintenant un niveau opérationnel maximal. Combinées à des sauvegardes avancées, elles renforcent la résilience globale de l’entreprise.
Cependant, ces technologies ne remplacent pas l’humain. L’expertise, le discernement et la capacité à contextualiser restent indispensables pour prendre les bonnes décisions au bon moment.
En bref :
Un cyber incident, même à une heure inhabituelle, exige une intervention rapide pour limiter l’impact.
La difficulté majeure réside souvent dans le manque de visibilité sur le système d’information, créant un angle mort dangereux.
Une surveillance centralisée et continue, incluant la veille 24/7, est essentielle pour détecter les menaces dès le premier signe d’alerte.
Les enjeux de souveraineté et de confidentialité des données demandent un hébergement sécurisé sous juridiction claire, concernant la propriété et la protection des informations sensibles.
La technologie seule ne suffit pas : l’accompagnement humain, avec des interlocuteurs capables de répondre immédiatement, fait souvent la différence en situation d’urgence.
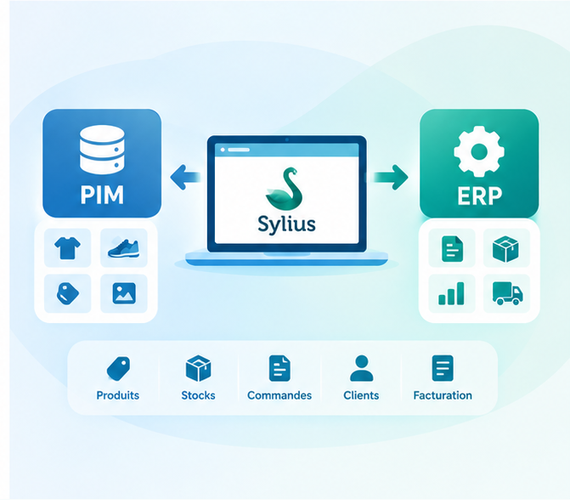
Dans un univers e-commerce en pleine transformation, la maîtrise des données et des flux d’information devient un enjeu stratégique. L’intégration de Sylius, plateforme e-commerce open-source, avec un ERP (Enterprise Resource Planning) ou un PIM (Product Information Management) est aujourd’hui essentielle pour concilier personnalisation avancée, automatisation des processus et sécurisation des données.
Cette intégration ne se limite pas à une simple connexion technique : elle transforme la gestion opérationnelle, unifie la gestion produit, la logistique, la facturation, et améliore l’expérience client tout en renforçant la sécurité des informations sensibles.
Pourquoi connecter Sylius à votre ERP ou PIM ?
Une connexion efficace entre Sylius et vos systèmes métier permet :
D’éviter les erreurs de synchronisation ou doublons de données
D’optimiser la réactivité logistique
D’assurer la qualité des informations produit
De respecter les normes RGPD et souveraineté numérique
En 2026, cette intégration est indispensable pour les entreprises souhaitant combiner agilité, performance et sécurité des flux.
Stratégies d’intégration : standard, API ou plateforme dédiée ?
Définir les objectifs de l’intégration
Avant toute mise en œuvre, il est crucial de clarifier vos besoins :
Le marché du e-commerce en France connaît une croissance impressionnante, avec un chiffre d’affaires dépassant 175 milliards d’euros en 2024. Cette expansion crée une opportunité unique pour toutes les entreprises souhaitant se démarquer dans le numérique.
Pourtant, derrière cette dynamique se cache un dilemme stratégique majeur : faut-il choisir une solution e-commerce standard ou opter pour un site sur-mesure capable d’offrir une expérience client différenciante et flexible ?
Les solutions e-commerce standard : simplicité et rapidité d’accès
Les plateformes e-commerce standards séduisent par leur facilité de mise en œuvre et leurs coûts maîtrisés. Elles offrent :
Une interface prête à l’emploi et fonctionnelle
Une mise en ligne rapide
Des fonctionnalités packagées adaptées aux besoins génériques
Ces avantages permettent aux entreprises de vendre en ligne rapidement, 24h/24 et 7j/7, tout en maîtrisant leur budget.
Les limites du standard
Cependant, dès que l’ambition ou la complexité croît, les solutions standard montrent leurs limites :
Design uniforme et parcours utilisateur peu différenciant
Personnalisation limitée des fonctionnalités clés (paiement, panier, gestion produits)
Difficultés à gérer la scalabilité et les pics d’activité
Hébergement souvent international, exposant aux risques de souveraineté numérique
Les consommateurs modernes exigent une expérience personnalisée, des recommandations adaptées et une navigation fluide. Un site standard peine à répondre à ces attentes, ce qui peut augmenter le taux d’abandon du panier et réduire la fidélisation.
Pourquoi choisir une solution e-commerce sur-mesure ?
Un site e-commerce sur-mesure ne se limite pas à l’esthétique. Il devient un levier stratégique pour :
Offrir une expérience client unique et engageante
Intégrer des fonctionnalités avancées adaptées à votre business
Assurer la flexibilité et la scalabilité de votre plateforme
Garantir la souveraineté et la sécurité des données
Les avantages concrets du sur-mesure
Personnalisation du parcours client
Recommandations produits basées sur le profil et l’historique d’achat
Intégration avec CRM, ERP ou autres outils internes
Adaptation aux besoins évolutifs de l’entreprise
Maîtrise totale des données et conformité RGPD
Hébergement sur serveurs souverains en France
Sécurité renforcée et contrôle des informations sensibles
Les critères pour choisir le sur-mesure
Avant de quitter le standard, il est essentiel d’évaluer :
Volume et croissance de l’activité : un site à fort trafic justifie un investissement sur-mesure
Complexité des besoins : parcours client, gestion des stocks, intégrations avancées
Différenciation de marque : se démarquer nécessite des fonctionnalités exclusives
Souveraineté numérique : garder le contrôle sur les données critiques
Accompagnement technique : disposer d’une équipe ou d’un partenaire expert
Le passage au sur-mesure n’est pas une dépense mais un investissement stratégique pour assurer compétitivité et innovation.
Les bénéfices d’un site e-commerce sur-mesure en 2026
Expérience client personnalisée → engagement et fidélisation renforcés
Adaptation rapide au marché → flexibilité pour campagnes marketing et nouvelles tendances
Contrôle des données → conformité RGPD et souveraineté numérique
Scalabilité technique → gestion optimale des pics d’activité
Différenciation forte → identité de marque unique et fonctionnalités exclusives
Avec un accompagnement spécialisé, les entreprises peuvent exploiter pleinement les avantages du sur-mesure et transformer leur stratégie digitale en un levier de croissance durable.
En 2026, la frontière entre standard et sur-mesure est claire :
Le standard reste adapté pour une entrée rapide sur le marché et des projets simples.
Le sur-mesure devient indispensable pour les entreprises ambitieuses qui veulent offrir une expérience client unique, maîtriser leurs données et se démarquer dans un marché e-commerce de plus en plus compétitif.
Le choix du sur-mesure n’est pas un luxe, mais une décision stratégique pour bâtir un commerce en ligne performant, flexible et durable.qui décompose précisément les obligations liées à l’activité e-commerce.
En bref :
Le standard séduit par sa facilité de mise en œuvre et son coût accessible, mais il freine souvent la différenciation des enseignes.
La personnalisation du site e-commerce est un levier puissant pour offrir une expérience client unique et fidélisante.
La flexibilité et l’adaptation des solutions sur-mesure répondent mieux aux exigences croissantes d’un marché en constante évolution.
Choisir le sur-mesure implique une réflexion stratégique approfondie intégrant la sécurité, la souveraineté des données et la scalabilité technique.
Un accompagnement spécialisé est essentiel pour tirer parti pleinement des richesses offertes par une plateforme sur-mesure.
Introduction : la complexité réseau, un ennemi sous-estimé
Dans un contexte où les cybermenaces évoluent à une vitesse fulgurante, les entreprises investissent massivement dans des solutions de sécurité. Firewalls nouvelle génération, détection comportementale, EDR, XDR… Pourtant, un point critique reste trop souvent ignoré : la complexité du réseau lui-même. Car plus un système est complexe, plus il devient difficile à superviser, à maintenir et à sécuriser. Les surfaces d’attaque se multiplient, les erreurs humaines augmentent, et la visibilité diminue.
Dans ce paysage fragmenté, le SDWAN (SoftwareDefined Wide Area Network) s’impose comme un pivot stratégique. En centralisant le contrôle, en simplifiant la gestion et en intégrant nativement des couches de sécurité, il transforme les réseaux d’entreprise et réduit drastiquement les risques opérationnels. Décryptage.
1. Pourquoi la complexité réseau est devenue un risque majeur
1.1 L’héritage des architectures traditionnelles
Pendant des années, les réseaux MPLS classiques ont constitué le standard pour interconnecter les sites d’entreprise. Stables mais rigides, ils obligent à multiplier les équipements, les tunnels et les configurations spécifiques. Les entreprises ont ajouté successivement des couches de sécurité, souvent de fournisseurs différents, créant un empilement hétérogène difficile à faire évoluer.
Résultat : des réseaux lourds, fragmentés et difficilement audités.
1.2 Plus de configuration = plus d’erreurs humaines
Selon la majorité des études du secteur, l’erreur humaine est responsable de 70 % à 90 % des incidents de sécurité. Sur un réseau complexe :
chaque modification devient risquée,
chaque ouverture de flux peut introduire une faille,
chaque mise à jour nécessite de multiples actions manuelles.
Un réseau complexe est un réseau fragile.
1.3 Une visibilité réduite
Des appliances multiples, des logs dispersés, des règles de firewalling incohérentes : sans vision unifiée, les équipes sécurité fonctionnent « à l’aveugle ». Cette faible observabilité rallonge les temps de détection et augmente les risques de compromission.
2. Le SDWAN : une réponse structurelle à la complexité
Le SDWAN n’est pas seulement un moyen de rationaliser les coûts ; c’est un véritable outil de simplification opérationnelle. Grâce à son approche logicielle, il apporte :
2.1 Une gestion centralisée
Le SDWAN remplace une multitude de configurations locales par une console unique depuis laquelle les équipes réseau et sécurité peuvent :
définir des politiques,
appliquer des règles sur tous les sites,
suivre l’état du réseau en temps réel.
Cette centralisation réduit drastiquement les risques d’erreurs et accélère les opérations.
2.2 L’automatisation des politiques réseau et sécurité
Avec un SDWAN, les flux sont automatiquement orientés selon des règles préconfigurées (politiques métiers, priorisation applicative, règles de sécurité). L’automatisation élimine nombre d’opérations répétitives manuelles, sources d’erreurs.
2.3 Une visibilité consolidée
La collecte unifiée des logs et métriques réseau permet :
une meilleure compréhension des flux,
une analyse plus rapide des incidents,
une capacité accrue à détecter des comportements anormaux.
3. Un SDWAN sécurisé : plus simple, mais aussi plus sûr
Les solutions SDWAN modernes intègrent nativement des briques de sécurité : segmentation avancée, firewalling, chiffrement, inspection TLS… Cette convergence réseau + sécurité marque une rupture forte avec les architectures traditionnelles.
3.1 Une segmentation simplifiée pour limiter les mouvements latéraux
La segmentation est souvent difficile à mettre en œuvre dans un réseau complexe. Avec un SDWAN :
la création de segments est centralisée et homogène,
les flux intersites sont automatiquement isolés,
le moindre incident est confiné à une portion limitée du réseau.
3.2 Un chiffrement systématique des flux
Toutes les communications intersites sont chiffrées de bout en bout, sans nécessiter de multiples tunnels VPN complexes à maintenir.
3.3 L’intégration native avec des solutions SASE et SSE
Le SDWAN est désormais au cœur de l’architecture SASE (Secure Access Service Edge). Il permet une convergence dans le cloud des services suivants :
firewall as a service (FWaaS),
secure web gateway (SWG),
CASB,
ZTNA.
En d’autres termes, le SDWAN devient le socle qui permet à l’entreprise d’adopter un modèle Zero Trust plus simplement.
4. Réduire la complexité = réduire les risques
4.1 Moins d’équipements, moins de maintenance
Un SDWAN remplace souvent :
plusieurs firewalls locaux,
des routeurs redondants,
des boîtes de gestion des VPN,
des systèmes de supervision isolés.
Cette consolidation réduit la surface d’attaque et simplifie la maintenance.
4.2 Des mises à jour uniformes
Mettre à jour tous les équipements réseau d’une entreprise peut prendre des semaines. Avec un SDWAN, les correctifs sont déployés de manière centralisée, réduisant la fenêtre d’exposition.
4.3 Une cohérence totale des politiques
Plus de divergences d’une agence à l’autre : les règles de sécurité appliquées via le SDWAN sont automatiquement conformes sur tous les sites.
5. Les bénéfices concrets pour les équipes techniques
5.1 Moins de charge opérationnelle
Les équipes réseau et sécurité peuvent consacrer moins de temps à « l’opérationnel » et davantage à l’amélioration de la posture de sécurité.
5.2 Une meilleure collaboration entre réseau et cybersécurité
Le SDWAN permet une approche unifiée et non plus silotée. Réseau et sécurité travaillent sur les mêmes outils, ce qui améliore la réactivité et la cohérence.
5.3 Une réduction du temps moyen de résolution (MTTR)
Grâce à des outils de monitoring centralisés, les anomalies sont détectées plus rapidement et corrigées plus efficacement.
6. Pourquoi se faire accompagner par un expert
Le SD-WAN n’est pas qu’une solution technologique : c’est un projet stratégique qui nécessite expertise, planification et une vision globale de l’entreprise. Un accompagnement expert permet :
le choix de la solution adaptée,
la refonte de l’architecture réseau et sécurité,
l’intégration du SD-WAN avec des solutions SASE,
la supervision, le maintien en condition opérationnelle et la gestion des incidents.
Avec une approche « sécurité by design », les experts réseau et cybersécurité garantissent :
une transition fluide,
une réduction immédiate des risques opérationnels,
et une amélioration durable de la performance réseau.
Dans un paysage informatique en transformation permanente, Kubernetes occupe aujourd’hui une place majeure dans les discussions sur la modernisation des systèmes d’information. Pour autant, toutes les organisations ne l’ont pas encore adopté — et, dans bien des cas, cette situation découle d’un choix stratégique, d’une trajectoire maîtrisée ou d’une planification progressive de la modernisation.
Certaines DSI privilégient une montée en maturité graduelle : amélioration de l’usine logicielle, optimisation de la virtualisation, expérimentation des conteneurs, adoption de PaaS ou mise en place d’orchestrateurs légers. L’enjeu est de construire un chemin adapté au SI, cohérent avec les capacités internes, les besoins métiers et les objectifs de moyen terme.
Moderniser son système d’information sans le surcomplexifier est une préoccupation majeure pour de nombreuses équipes techniques. Les attentes sont fortes : automatisation, résilience, portabilité, maîtrise des coûts et rapidité de mise en production. Mais la méthodologie compte autant que l’outillage. Une modernisation réussie n’est pas seulement une question de technologie : c’est une trajectoire progressive, structurée et alignée avec la réalité opérationnelle.
Cet article propose un éclairage sur les voies de modernisation possibles pour les organisations qui souhaitent évoluer vers des pratiques cloud-native — à leur rythme, selon leur contexte — tout en préservant la maîtrise d’un SI souvent hétérogène et ancien.
Moderniser étape par étape : la conteneurisation comme fondation
La conteneurisation constitue souvent le premier levier pour amorcer la transformation du SI. Elle permet de gagner en homogénéité, en portabilité et en reproductibilité sans bouleverser les architectures existantes, tout en préparant une éventuelle adoption de kubernetes. Docker, et plus largement l’écosystème des conteneurs, offre un cadre pratique pour isoler les services, standardiser les environnements et faciliter les pipelines CI/CD.
Les bénéfices immédiats :
Des environnements identiques du développement à la production.
Une réduction des écarts de configuration et des risques d’erreur.
Une simplification des déploiements et des mises à jour.
Une base technique prête pour des évolutions ultérieures.
Pour de nombreuses DSI, cette approche progressive apporte déjà un gain significatif, sans nécessiter la mise en place immédiate d’un orchestrateur complet.
Virtualisation optimisée : renforcer ce qui fonctionne déjà
La modernisation ne signifie pas systématiquement transformer toute l’infrastructure. Les environnements virtualisés actuels, qu’ils reposent sur Proxmox, VMware ou KVM, proposent des capacités avancées de haute disponibilité, de gestion des ressources et d’automatisation, pouvant coexister ou s’intégrer progressivement avec Kubernetes.
Les axes d’amélioration possibles :
Automatisation du provisioning via Terraform, Ansible ou similaires.
Normalisation des images, des configurations et des règles de sécurité.
Centralisation de la supervision et des métriques.
Rationalisation des machines virtuelles pour réduire la dette technique.
Pour certains environnements, renforcer la virtualisation existante constitue une étape logique, cohérente et durable de la trajectoire de modernisation.
Orchestrateurs légers : progresser sans transformer brutalement
Entre des environnements conteneurisés simples et les orchestrateurs avancés comme Kubernetes, il existe des solutions légères. Ces technologies permettent d’adopter des pratiques modernes – déploiement déclaratif, gestion simplifiée des services, montée en charge maîtrisée – tout en conservant une architecture compréhensible et compatible avec les compétences actuelles des équipes.
Pourquoi envisager cette étape intermédiaire ?
Installation rapide et maintenance réduite.
Exigences opérationnelles limitées.
Possibilité de commencer à automatiser et standardiser les services.
Idéal pour débuter sur des périmètres contrôlés ou non critiques.
Ces outils constituent un pont vers des pratiques cloud-native sans imposer une rupture immédiate.
Plateformes PaaS : moderniser en délégant une partie de la complexité
Les plateformes PaaS (Platform as a Service) permettent de moderniser les applications sans gérer directement l’infrastructure sous-jacente, souvent en s’appuyant sur Kubernetes en arrière-plan. Des solutions facilitent la gestion du cycle de vie applicatif, la scalabilité et la résilience.
Avantages clés :
Réduction de la charge opérationnelle.
Déploiements standardisés et rapides.
Accès aux services managés du cloud.
Amélioration du time-to-market.
Pour certaines organisations, le PaaS devient un accélérateur majeur de modernisation, notamment pour les applications web ou les services publics exposés.
Une approche progressive vers le cloud-native
Pour les DSI souhaitant évoluer vers un modèle cloud-native, l’essentiel est la maîtrise du rythme, notamment dans l’adoption de Kubernetes. Une transformation réussie repose sur une succession d’étapes cohérentes plutôt que sur un basculement massif.
Une trajectoire progressive peut inclure :
La modernisation de la CI/CD (intégration et distribution ou déploiement continus) avant toute refonte profonde.
La conteneurisation ciblée des applications candidates.
L’amélioration de l’observabilité, indispensable à toute montée en maturité.
La standardisation des environnements, qu’ils soient virtualisés ou conteneurisés.
L’introduction d’orchestrateurs ou de services managés, selon le besoin et le moment opportun.
Cette méthode permet de limiter les risques, de monter en compétences et de préparer sereinement les transitions futures.
Moderniser sans surcomplexifier : les bonnes pratiques pour les DSI
La modernisation du SI doit répondre à un objectif simple : apporter de la valeur au métier tout en garantissant la résilience opérationnelle. Pour éviter les projets surdimensionnés ou les ruptures techniques, plusieurs principes forts émergent.
1. Aligner la modernisation sur les besoins réels Les choix technologiques doivent être dictés par la criticité, l’usage, la durée de vie et la valeur métier des applications.
2. Favoriser la simplicité opérationnelle Les solutions adoptées doivent être maîtrisables par les équipes, sans dépendre de compétences rares ou difficiles à maintenir.
3. Automatiser avant de transformer Une infrastructure automatisée réduit les risques et fluidifie toute évolution ultérieure.
4. Accompagner les équipes dans la montée en compétences La modernisation technique n’a de sens que si les collaborateurs peuvent l’exploiter efficacement.
5. Élaborer une trajectoire plutôt qu’une rupture L’objectif est la cohérence, pas la vitesse. Une trajectoire pensée, documentée et progressive produit des résultats plus durables.
Conclusion : construire une trajectoire adaptée à votre SI
Les DSI doivent suivre une démarche progressive, rationnelle, alignée avec leurs besoins opérationnels et leurs ressources. Moderniser un SI est un processus global qui peut s’appuyer sur de multiples leviers : conteneurisation, virtualisation avancée, automatisation, PaaS, orchestrateurs légers ou services managés.
L’essentiel est de définir ensemble une trajectoire réaliste, adaptée à votre contexte, et capable d’accompagner votre organisation vers des architectures plus modulaires, plus résilientes et plus agiles — au bon rythme, avec les bons outils, les bonnes compétences, un intégrateur expert et selon vos priorités.
Dans le paysage numérique actuel, l’adoption de Kubernetes est un indicateur de modernité et d’agilité technologique. Pourtant, à mesure que l’orchestrateur s’installe au cœur des systèmes d’information critiques, la question de sa souveraineté et de sa maîtrise opérationnelle devient l’enjeu stratégique dominant pour les Directeurs des Systèmes d’Information (DSI).
Les modèles de Cloud public, bien que performants, suscitent des préoccupations croissantes concernant l’application de lois extraterritoriales, la transparence des opérations et la difficulté d’obtenir un support humain et expert. Pour répondre à ces défis, les entreprises se tournent résolument vers un modèle Kubernetes Souverain et Maîtrisé, conçu pour garantir la protection des données, la conformité réglementaire et une résilience opérationnelle totale.
Cet article décortique les raisons fondamentales de ce pivot stratégique et explore la valeur d’un modèle qui combine l’excellence technologique de Kubernetes avec une infogérance humaine et une souveraineté sans compromis.
I. L’Impératif Souverain : Dépasser le Cadre Légal par la Maîtrise Totale
La souveraineté numérique n’est plus un simple exercice de conformité (RGPD) ; c’est une stratégie de gestion des risques géopolitiques et juridiques qui touche directement l’infrastructure Kubernetes.
1. Blindage Contre les Lois Extraterritoriales : Le Cœur de la Souveraineté
La raison principale est d’assurer que l’infrastructure ne soit jamais soumise à des législations étrangères (comme le Cloud Act). Pour un DSI, cela se traduit par des exigences techniques claires :
Sécurité du Plan de Contrôle : Le stockage des données critiques du cluster (secrets, configurations, politiques d’accès) doit être hébergé sur des datacenters localisés sur le territoire national, garantis contre toute réquisition légale externe.
Maîtrise des Datacenters : L’opérateur doit disposer d’une maîtrise complète, voire de la pleine propriété, des infrastructures physiques. Cette transparence sur la localisation des serveurs et l’accès physique est la seule garantie contre la dépendance à des entités multi-nationales.
2. Transparence Opérationnelle et Conformité Humaine
La souveraineté s’étend aux opérations. Le DSI doit avoir l’assurance que son cluster est géré par des équipes partageant le même cadre légal et éthique.
Équipes 100% Basées Localement : L’intégralité du support, de l’ingénierie et de l’infogérance doit être assurée par des experts localisés sur le territoire hôte. Cela garantit que les processus de sécurité, de patching et de gestion des incidents sont régis par les lois nationales.
Transparence sur les Processus : L’opérateur souverain fournit une visibilité totale sur les procédures de sécurité, de sauvegarde et de mise à jour, facilitant les audits internes et externes.
3. Indépendance Technologique et Anti-Vendor Lock-in
Un modèle maîtrisé se prémunit contre l’enfermement propriétaire :
Fondations Open Source : L’utilisation de distributions Kubernetes basées sur des standards ouverts est privilégiée. Cette indépendance technologique assure la portabilité des applications et des manifestes (YAML), garantissant que l’entreprise n’est pas « piégée » par des API propriétaires ou des surcouches complexes d’un fournisseur unique.
II. Le Modèle Infogéré Clé-en-Main : Concentrez-vous sur le Métier
Le plus grand avantage pour le DSI est de pouvoir déléguer l’immense complexité de l’opération de Kubernetes, tout en conservant une plateforme sécurisée et sur-mesure.
1. La Fin du Fardeau Opérationnel 24/7
Gérer un cluster Kubernetes en production est un travail à temps plein nécessitant des équipes SRE hautement qualifiées. Le modèle infogéré (ou managed) souverain prend en charge cette charge :
Gestion du Plan de Contrôle (Control Plane) : L’opérateur assure la haute disponibilité des Master Nodes, la réplication d’etcd, et les mises à jour majeures et mineures. La mise à niveau des clusters est une opération critique et complexe, entièrement prise en charge.
Sécurité Proactive et Infogérance 24/7 : La plateforme est surveillée en permanence. L’opérateur gère l’application des correctifs critiques (CVE), les mises en place de Network Policies fines, l’intégration des outils de sécurité comme les Admission Controllers et la gestion sécurisée du CNI.
Déléguer cette infogérance permet aux équipes internes de se concentrer sur le développement d’applications, le CI/CD et l’innovation métier.
2. Expertise Humaine vs. Interface Libre-Service
Ce qui distingue ce modèle des grands fournisseurs de cloud, c’est l’accent mis sur l’expertise humaine de proximité.
Accompagnement de Proximité et Partenariat : Le DSI accède directement à des experts spécialisés qui comprennent son écosystème IT et ses contraintes réglementaires. Le support va au-delà du dépannage basique ; il s’agit de conseil en architecture, en optimisation des ressources et en stratégie de migration.
Résolution Rapide et Locale : En cas d’incident critique (P0), la communication avec des équipes locales, dans le même fuseau horaire et la même langue, assure une réactivité et une résolution de crise nettement supérieures à celles offertes par des supports globaux et délocalisés.
III. Bâtir une Plateforme Résiliente : Performance et Pérennité
Le modèle souverain et maîtrisé est, par nature, un choix de résilience et de performance optimisée.
1. Performance Optimale par la Localisation
L’hébergement en datacenters locaux permet de garantir une faible latence essentielle pour les applications critiques et les interactions avec les bases de données legacy situées sur le territoire. Le DSI s’assure ainsi que la qualité de service pour ses utilisateurs est maximisée, sans les goulots d’étranglement inhérents aux longues distances du Cloud global.
2. Maîtrise des Coûts et Prévisibilité Budgétaire
En utilisant des infrastructures dédiées ou des modèles d’abonnement basés sur les ressources réelles, le DSI évite la complexité tarifaire et les coûts imprévus d’exploitation qui caractérisent souvent les hyperscalers. Le modèle souverain offre une visibilité et une prévisibilité budgétaire cruciales pour la planification financière IT.
Le tournant des entreprises vers un Kubernetes souverain et maîtrisé est une réponse logique et stratégique aux vulnérabilités du numérique globalisé.
Le DSI cherche à acquérir une solution qui cumule le meilleur des mondes : l’agilité et la scalabilité de Kubernetes, combinées à la sécurité juridique et opérationnelle d’une solution locale. Le modèle de Kubernetes Clé-en-main, Souverain et Infogéré 24/7 par des experts locaux représente cette combinaison unique. Il offre la tranquillité d’esprit nécessaire pour se concentrer sur la transformation numérique, en sachant que le fondement de l’infrastructure est parfaitement sécurisé, conforme et géré par une expertise humaine de proximité.
Dans un contexte où la transformation numérique s’accélère, la performance réseau devient le socle indispensable de la compétitivité des entreprises. Le SD-WAN (Software-Defined Wide Area Network) s’impose comme la solution incontournable pour répondre à cette exigence, en offrant une gestion optimisée, agile et sécurisée des infrastructures. Mais pour véritablement tirer parti de ses promesses, il est essentiel d’optimiser chaque facette du réseau, tout en assurant une souveraineté numérique qui protège les données sensibles face aux enjeux géopolitiques actuels. Par ailleurs, mesurer l’expertise IT et maîtriser les coûts sans compromis sur la qualité restent des priorités majeures pour les décideurs informatiques en quête d’excellence et de pérennité.
En effet, la gestion d’un réseau SD-WAN efficace ne se limite pas à l’activation d’une technologie : c’est un équilibre subtil entre performance, sécurité et économies, au cœur d’une stratégie digitale résolument orientée vers l’avenir. Il s’agit aussi de pouvoir piloter l’ensemble des flux avec souplesse, en s’appuyant sur des plateformes souveraines hébergées sur le territoire national, tout en bénéficiant d’un accompagnement expert capable d’exploiter pleinement les potentialités du SD-WAN, notamment grâce à la scalabilité offerte par les dernières innovations technologiques. Ce tissu harmonieux garantit une connectivité fiable et évolutive, indispensable pour les industriels, les services et les organisations publiques.
En bref :
Le SD-WAN optimise la performance réseau en identifiant le meilleur chemin pour chaque flux en temps réel.
La souveraineté numérique est assurée grâce à des plateformes hébergées en France, garantissant la confidentialité des données.
Une gestion proactive et centralisée simplifie le pilotage des infrastructures réseau multi-sites.
L’expertise IT et un accompagnement personnalisé facilitent l’adaptation et la montée en charge des solutions SD-WAN.
La réduction des coûts s’appuie sur une utilisation intelligente de la bande passante et des stratégies de routage dynamiques.
Les politiques d’optimisation QoS améliorent significativement l’expérience utilisateur et respectent les SLA.
Les clés de l’optimisation réseau dans un environnement SD-WAN moderne
L’optimisation réseau avec le SD-WAN est devenue une nécessité absolue face à la croissance exponentielle du volume de données et à la diversité croissante des applications métiers. Dans un monde où les collaborateurs utilisent simultanément des applications cloud privées, des SaaS tiers comme Microsoft 365 ou Salesforce, le réseau doit s’adapter en continu pour garantir une connectivité fluide et performante. Cette performance découle avant tout de la capacité à identifier, en temps réel, le chemin le plus efficace pour chaque type de trafic, qu’il s’agisse de vidéo en direct, de voix ou de données critiques.
Le SD-WAN repose sur une architecture intelligente, pilotée par un contrôleur central, capable de gérer plusieurs liens WAN, qu’il s’agisse de MPLS, d’Internet ou de 5G. Ce pilotage centralisé offre une visibilité consolidée et un contrôle renforcé. Chaque routeur en périphérie exécute les politiques déterminées par ce contrôleur, assurant la meilleure répartition de la bande passante selon la priorité des applications. Cette dynamique favorise une meilleure allocation des ressources et une réduction significative de la latence, pivot pour maintenir une qualité d’expérience irréprochable.
Par exemple, dans une grande entreprise multisite, les appels vidéo nécessitent nettement plus de bande passante et une latence très basse. Le SD-WAN détecte ce besoin et privilégie automatiquement le trajet le plus performant, évitant ainsi les interruptions ou décalages. Simultanément, les flux de données moins sensibles à la latence peuvent être acheminés via des connexions secondaires, moins coûteuses.
Cette approche est également soutenue par une supervision centralisée qui facilite la gestion réseau. Une interface unique permet de superviser et paramétrer en temps réel tous les accès, qu’ils proviennent du siège, des agences ou des succursales. La simplification ainsi obtenue réduit considérablement la charge opérationnelle et limite les erreurs humaines, contribuant à une meilleure productivité globale de l’entreprise.
La sécurisation des échanges est aussi un pilier fondamental. En combinant SD-WAN et solutions de cybersécurité avancées telles que des firewalls intégrés, chaque flux est filtré et protégé, aussi bien sur le WAN que sur le LAN, garantissant la continuité des opérations et la confidentialité des données sensibles face aux menaces externes.
Pour aller plus loin dans cette démarche, les entreprises disposent aujourd’hui de ressources précieuses en accompagnement et expertise. L’appui de spécialistes dans la transformation réseau permet d’affiner les configurations, d’assurer la montée en charge et d’adapter constamment la plateforme aux évolutions métiers et technologiques. Ce support actif s’inscrit dans une dynamique collaborative, favorisant le partage d’expériences et la co-construction de meilleures pratiques autour du SD-WAN.
Ces pratiques sont essentielles face à des applications aux exigences très diverses, situation que beaucoup d’entreprises rencontrent en modernisant leur infrastructure réseau, rendant indispensable une gestion fine et dynamique du trafic. L’optimisation réseau dans le cadre d’un SD-WAN maîtrisé relève donc d’une stratégie holistique intégrant technologie, accompagnement et sécurité.
Garantir la souveraineté numérique grâce à des infrastructures SD-WAN hébergées en France
La souveraineté numérique est aujourd’hui un enjeu stratégique majeur. Dans un contexte international marqué par des risques croissants de cyberespionnage et de fuite de données, la localisation des infrastructures réseau constitue une garantie fondamentale pour les entreprises soucieuses de préserver la confidentialité de leurs informations sensibles.
Le recours à des plateformes hébergées dans des datacenters français, comme ceux de Cyllene, offre une triple assurance : sécurisation des données selon des standards stricts, conformité réglementaire avec le RGPD, et indépendance face à la juridiction extraterritoriale. Cette approche empêche l’accès non autorisé des géants technologiques étrangers et renforce la confiance dans la chaîne digitale.
En parallèle, l’architecture proposée s’appuie sur des infrastructures hyperperformantes, notamment avec l’intégration de technologies comme Nvidia H200. Cette dernière garantit une puissance de traitement exceptionnelle, une scalabilité horizontale et verticale quasi illimitée, offrant la capacité d’adapter rapidement la plateforme SD-WAN aux besoins en constante évolution des entreprises, tout en maintenant une maîtrise complète des données.
L’importance de cette souveraineté s’étend bien au-delà de la simple sécurité. Elle influe très directement sur la performance globale du réseau. Héberger les contrôleurs et les outils de gestion en local élimine les latences additionnelles souvent générées par des échanges transfrontaliers. C’est un atout déterminant dans la quête d’une optimisation réseau réussie.
Par ailleurs, cette localisation permet un accès rapide et privilégié à des équipes d’experts locaux dédiés à la gestion réseau. Ce lien humain et technique est un facteur différenciant important pour résoudre rapidement incidents et ajustements opérationnels, consolidant ainsi la résilience du système dans son ensemble.
Enfin, les stratégies de sécurisation complémentaires proposées par ces infrastructures souveraines s’intègrent parfaitement à la politique globale de cybersécurité des entreprises. Cette synergie entre performance, souveraineté et sécurité crée un environnement propice à l’innovation, où la confiance est à la base des transformations numériques.
Pour un aperçu complet des bénéfices, il est utile de se référer aux nombreux retours d’expérience disponibles chez les leaders qui militent pour un SD-WAN souverain et performant, comme exposé dans certains blogs spécialisés.
Les avantages d’un hébergement souverain
Protection accrue des données sensibles, en évitant le risque d’interception par des acteurs étrangers.
Conformité stricte aux règles européennes et françaises en matière de protection des données.
Réduction de la latence grâce à un hébergement local pour un accès rapide aux contrôleurs SD-WAN.
Support technique réactif avec des équipes experts et proches géographiquement.
Stratégies d’expertise IT pour maîtriser la gestion et la performance SD-WAN
La mise en œuvre optimale d’un réseau SD-WAN réclame un niveau d’expertise IT avancé. Cette compétence doit couvrir non seulement les aspects techniques de configuration, mais aussi la compréhension approfondie des enjeux métiers et des flux applicatifs. L’expérience montre que le succès dépend largement de l’approche intégrée entre innovation technologique et pilotage humain éclairé.
Un des aspects cruciaux est la mise en place d’un système d’optimisation QoS (Quality of Service) efficace. Ce dernier permet d’allouer dynamiquement la bande passante selon la criticité des applications, garantissant ainsi une performance optimale aux usages prioritaires tout en assurant une gestion équitable des ressources.
La nouveauté réside aussi dans l’utilisation d’algorithmes avancés basés sur la collecte et l’analyse en temps réel des indicateurs réseau (latence, pertes de paquets, trafic croisé). Cette méthode évite l’envoi de sondes supplémentaires qui alourdiraient inutilement le trafic. Les décisions sont prises via une architecture de plan de contrôle centralisé ou distribué, rendant la gestion adaptable et évolutive.
Par exemple, dans un cas pratique, un contrôleur SD-WAN peut ajuster instantanément la répartition de la bande passante entre un outil CRM intensif et une application de communication interne, améliorant à la fois la réactivité et la fluidité opérationnelle. Cette souplesse permet aussi de mieux respecter les accords de niveau de service (SLA), un impératif pour les directions informatiques.
L’expertise IT ne se limite pas à la technologie. Elle inclut un accompagnement permanent des équipes métier pour explorer de nouveaux cas d’usage, optimiser les politiques de sécurité, et anticiper les évolutions. Ce lien fort entre compétence et pilotage stratégique contribue à pérenniser la qualité et la performance du réseau.
Une ressource précieuse à considérer est le cadre de réflexion collaborative proposé par certaines structures, comme un « think tank » dédié à l’expérimentation et au partage autour du SD-WAN, favorisant une innovation continue en matière d’infrastructure réseau.
Les bonnes pratiques pour garantir la performance et la fiabilité d’un SD-WAN bien piloté sont détaillées dans plusieurs guides reconnus, notamment dans cette expertise dédiée.
Liste des piliers pour une expertise IT réussie en SD-WAN :
Formation continue des équipes sur les technologies émergentes et les protocoles réseau.
Collecte et analyse proactive des métriques réseau pour un ajustement dynamique des politiques.
Intégration de la sécurité dès la conception, en collaboration étroite avec les équipes cybersécurité.
Déploiement progressif et tests réguliers pour valider les configurations avant industrialisation.
Partage d’expériences et collaboration avec des partenaires spécialisés et des communautés professionnelles.
Réduction des coûts par une gestion intelligente et évolutive du SD-WAN
Le modèle SD-WAN bouleverse également les paradigmes traditionnels de gestion des infrastructures réseau, en introduisant une flexibilité accrue dans la gestion de la bande passante et des ressources. L’enjeu stratégique : améliorer la performance réseau tout en réduisant les dépenses opérationnelles et d’investissement.
La capacité à combiner plusieurs types de connexions – fibre, 4G/5G, MPLS – permet de tirer profit des offres les plus économiques sans sacrifier la qualité. La redistribution dynamique du trafic, portée par des algorithmes d’optimisation QoS sophistiqués, assure que les applications essentielles bénéficient des ressources critiques quand elles en ont besoin, et que les usages moins priorisés exploitent les liens de moindre coût.
Un exemple concret est celui d’une entreprise multi-sites qui, avant SD-WAN, utilisait majoritairement une connexion MPLS onéreuse sur tous ses liens. Grâce au SD-WAN, elle peut basculer certains flux vers de l’Internet haut débit moins coûteux, tout en conservant la performance via une gestion intelligente et centralisée. Ce basculement engendre une baisse significative des coûts sans affecter la qualité des services.
De plus, la simplification de la gestion réseau réduit la dépendance à des équipes pléthoriques dédiées à la maintenance et aux interventions techniques, amortissant ainsi les dépenses sur le long terme. Cette optimisation contribuant à une meilleure allocation budgétaire, les entreprises peuvent réinvestir dans des projets d’innovation et de transformation digitale.
Voici un tableau illustrant l’impact économique de la migration vers un SD-WAN performant :
Poste de dépense
Avant SD-WAN
Après SD-WAN
Économie estimée
Coûts de connectivité (MPLS, 4G/5G, Internet)
100 000 €
60 000 €
40%
Maintenance réseau
40 000 €
25 000 €
37,5%
Support technique
30 000 €
20 000 €
33%
Investissements infogérance
20 000 €
15 000 €
25%
La gestion intelligente offerte par le SD-WAN favorise donc une distribution optimisée des ressources tout en assurant la maîtrise des dépenses, clé d’une stratégie réseau pérenne et efficace. Les économies réalisées peuvent être substantielles, à condition que la solution soit bien configurée et accompagnée par une expertise reconnue, en adéquation avec les meilleures pratiques du marché.
Les entreprises souhaitant approfondir les stratégies d’optimisation financière peuvent se référer à des études de cas et conseils disponibles sur des plateformes expertes telles que ces solutions spécialisées.
Mesures avancées pour contrôler et améliorer en continu la performance réseau SD-WAN
Pour pérenniser la qualité et l’efficacité d’un réseau SD-WAN, il est indispensable d’assurer une surveillance fine et continue des indicateurs critiques. Plus qu’une simple collecte, ces mesures doivent permettre des ajustements en temps réel, garantissant un parcours utilisateur fluide et conforme aux niveaux de service attendus.
Les technologies actuelles s’appuient sur une architecture dite de plan de contrôle qui supervise chaque routeur périphérique et évalue en permanence la qualité des différentes liaisons disponibles : latence, perte des paquets, congestion et trafic croisé. Ces données alimentent des algorithmes qui ajustent automatiquement les politiques de routage et d’allocation de bande passante selon des priorités précises.
Cette intelligence réseau contribue directement à la réduction des incidents liés à la saturation ou aux défaillances imprévues. Par exemple, un routeur SD-WAN peut, en fonction des contraintes détectées, redistribuer instantanément le trafic vidéo vers des liens moins chargés, tout en maintenant les applications critiques à leur niveau de performance optimal.
Par ailleurs, cette approche contribue à renforcer la cybersécurité en évitant les comportements réseau anormaux liés à des attaques ou à des intrusions. La capacité à détecter rapidement ces anomalies permet de déclencher des procédures de protection sans impact significatif sur la qualité de service.
Les solutions d’optimisation et de supervision continue sont d’autant plus efficaces lorsqu’elles sont associées à un accompagnement expert. Cela permet non seulement de tirer parti des innovations technologiques, mais aussi d’affiner les configurations adaptées au contexte spécifique de chaque organisation. La démarche est d’autant plus pertinente qu’elle s’inscrit dans un cycle d’amélioration continue, indispensable dans le monde volatil et complexe des infrastructures réseau.
Pour une mise en œuvre exemplaire de ces dispositifs, les références et outils proposés par des spécialistes se révèlent particulièrement utiles, comme ceux détaillés dans ce guide métier sur la performance SD-WAN.
À l’horizon de cette évolution technologique, l’optimisation ne s’arrête pas à la simple gestion de la bande passante. Elle englobe aussi les protocoles de collaboration entre équipements, la prise en compte des spécificités métiers et la mise en place de solutions modulables et agiles face aux demandes fluctuantes.
Qu’est-ce que le SD-WAN et pourquoi est-il crucial pour les entreprises ?
Le SD-WAN est une technologie qui optimise et sécurise la gestion des réseaux étendus en utilisant une architecture logicielle. Il améliore la connectivité, facilite la gestion réseau multi-sites et augmente la performance tout en réduisant les coûts.
Comment la souveraineté numérique influence-t-elle la sécurité des réseaux SD-WAN ?
En hébergeant les infrastructures en France et sous juridiction nationale, la souveraineté numérique protège les données sensibles contre les intrusions étrangères et assure la conformité aux normes européennes, renforçant ainsi la cybersécurité globale.
Quelle est l’importance de l’optimisation QoS dans un réseau SD-WAN ?
L’optimisation QoS garantit que les applications critiques reçoivent une bande passante suffisante en priorité, tout en assurant une répartition équitable pour les autres flux ce qui maximise la performance et la qualité d’expérience utilisateur.
Quels sont les bénéfices financiers liés au déploiement d’un SD-WAN ?
Grâce à une gestion dynamique de la bande passante et à l’usage combiné de plusieurs types de liens moins coûteux, les entreprises réduisent significativement leurs dépenses en connectivité, maintenance et support, tout en améliorant leur efficacité opérationnelle.
Comment assurer une gestion efficace et évolutive d’un réseau SD-WAN ?
La clé réside dans une supervision continue, l’analyse en temps réel des indicateurs réseau et un accompagnement expert capable d’ajuster les politiques de routage et de sécurité en fonction des besoins métier et des variations du trafic.
Dans un contexte où les volumes de données augmentent de manière exponentielle, la capacité des entreprises à exploiter efficacement leurs informations devient un facteur clé de compétitivité. Les pipelines ETL (Extract, Transform, Load) occupent à ce titre une place centrale dans les architectures data modernes.
En 2026, l’enjeu ne se limite plus au simple traitement des données : il s’agit de concevoir des chaînes de traitement robustes, scalables et évolutives, capables de soutenir les usages analytiques avancés et les décisions métiers en temps réel.
L’optimisation des pipelines ETL s’impose ainsi comme un levier stratégique au service de la performance, de la gouvernance et de la valorisation de la donnée.
Pourquoi l’optimisation des pipelines ETL est devenue stratégique
Les entreprises doivent aujourd’hui répondre à plusieurs exigences simultanées :
Accélérer l’accès à la donnée exploitable
Garantir la qualité et la fiabilité des informations
Maîtriser les coûts d’infrastructure
Assurer la scalabilité des traitements
Respecter les contraintes réglementaires et de gouvernance
Dans ce contexte, un pipeline ETL performant ne constitue plus un simple outil technique, mais un pilier de la transformation data.
Structurer et comprendre les flux de données
Toute démarche d’optimisation commence par une analyse approfondie de l’existant.
Cela implique notamment de :
Cartographier les sources de données (applications métiers, API, bases de données, IoT)
Identifier les volumes et la fréquence des traitements
Comprendre les dépendances entre les différentes étapes du pipeline
Détecter les zones de ralentissement ou de surcharge
Cette phase de diagnostic permet de mettre en lumière les points de friction. La réalisation d’un Audit IT et Data approfondi est souvent la première étape pour orienter vos choix d’architecture.
Améliorer les performances grâce à la parallélisation et à l’automatisation
L’un des leviers majeurs d’optimisation repose sur la capacité à exécuter les traitements de manière parallèle et distribuée.
En pratique, cela permet de :
Réduire significativement les temps de traitement
Mieux exploiter les ressources disponibles
Fluidifier les flux de données à grande échelle
Par ailleurs, l’automatisation des tâches récurrentes (relances, contrôles, orchestration) contribue à renforcer la fiabilité globale des pipelines tout en réduisant les interventions manuelles.
Garantir la qualité des données dès l’entrée du pipeline
La performance d’un pipeline ETL dépend directement de la qualité des données en amont.
Une approche rigoureuse de la donnée implique :
Le nettoyage et la déduplication des jeux de données
La gestion des valeurs manquantes et des incohérences
La standardisation des formats
La détection des anomalies
Une donnée fiable et cohérente constitue le socle indispensable à toute exploitation analytique pertinente.
Valoriser la donnée grâce à l’ingénierie des fonctionnalités
L’ingénierie des fonctionnalités permet de transformer la donnée brute en information exploitable.
Elle consiste à :
Créer des variables pertinentes à partir de données existantes
Enrichir les jeux de données avec une dimension métier
Optimiser le choix des traitements et des algorithmes
La performance globale d’un pipeline dépend également des méthodes de traitement utilisées.
Le choix des algorithmes doit être guidé par :
La nature des cas d’usage (analyse descriptive, prédictive, segmentation…)
Les contraintes de volumétrie
Les exigences de performance et de latence
Des techniques d’optimisation comme la validation croisée, la recherche d’hyperparamètres ou encore les approches d’ensemble permettent d’améliorer la robustesse des résultats tout en maîtrisant les coûts de calcul.
Identifier et traiter les goulots d’étranglement
Les pipelines de données peuvent rapidement rencontrer des limites techniques :
Saturation des ressources de calcul
Lenteurs liées aux transferts de données
Blocages lors des traitements concurrents
La mise en place d’un dispositif de monitoring avancé permet de détecter ces points de tension en temps réel et d’y apporter des corrections adaptées : parallélisation, cache, réallocation dynamique des ressources ou optimisation des requêtes.
Piloter la performance grâce au monitoring et à l’automatisation
Une approche moderne des pipelines ETL repose sur une logique d’amélioration continue.
Cela passe par :
Le suivi en temps réel des performances
La détection proactive des anomalies
L’automatisation des corrections et relances
L’adaptation dynamique des ressources
Ces mécanismes permettent de construire des pipelines résilients, capables de s’adapter aux évolutions des volumes et des usages.
Cloud et scalabilité : vers des architectures data agiles
L’adoption du cloud a profondément transformé les architectures ETL.
Conclusion : le pipeline ETL comme levier de performance et de transformation
En 2026, l’optimisation des pipelines ETL dépasse largement le cadre technique. Elle s’inscrit dans une démarche globale de transformation data, au service de la performance et de la création de valeur.
Un pipeline bien conçu permet non seulement d’améliorer la qualité et la disponibilité de la donnée, mais aussi d’accélérer la prise de décision et de renforcer l’agilité des organisations.
Dans un environnement où la donnée est devenue un actif stratégique, la maîtrise des pipelines ETL constitue un véritable avantage concurrentiel.
L’accélération de la migration vers le Cloud et la dispersion des points de présence modifient radicalement les exigences des Directions des Systèmes d’Information (DSI). L’architecture réseau, jadis considérée comme une commodité comme le SD-WAN, est redevenue un vecteur critique de risque et de performance. La problématique centrale n’est plus la seule bande passante, mais l’atteinte et le maintien d’une Haute Disponibilité (HA) mesurable et résiliente sur l’ensemble de l’écosystème IT hybride.
Analysons comment l’évolution du concept SD-WAN (Software-Defined Wide Area Network) apporte une réponse structurée aux défis opérationnels et de souveraineté que rencontrent les DSI.
I. Les Limites du Modèle Traditionnel face à la Résilience
Le modèle historique MPLS ou le recours à des liens dédiés mono-opérateur se heurtent à trois contraintes majeures qui compromettent la HA :
Le Point de Défaillance Unique (SPOF) : La dépendance à une seule technologie de transport (fibre, par exemple) rend l’ensemble de l’architecture vulnérable à une coupure physique ou à un incident chez l’opérateur.
L’Incapacité d’Orchestration Dynamique : Les architectures legacy peinent à adapter le routage en temps réel. La performance applicative est souvent dégradée en cas de micro-congestions, impactant directement l’expérience utilisateur et la productivité.
La Complexité Opérationnelle : Le déploiement, la gestion des politiques de sécurité et la supervision des liens hétérogènes génèrent une surcharge opérationnelle élevée pour les équipes internes.
II. Le SD-WAN Managé : Une Architecture Conçue pour la Continuité
L’architecture SD-WAN managée représente un changement de paradigme. Elle ne se contente pas d’agréger les liens ; elle orchestre la résilience via l’intelligence logicielle et matérielle.
A. L’Intelligence Multilien au Service de la Disponibilité
L’essence de la Haute Disponibilité réside dans la capacité à basculer instantanément.
Routage Piloté par la Qualité (QoS) : Les solutions de nouvelle génération analysent des métriques fines (latence, gigue) pour orienter le trafic vers le chemin le plus sain. Ceci garantit que les applications critiques (VoIP, Cloud) maintiennent leur fluidité même sous contrainte réseau.
Résilience Hétérogène : L’intégration native de plusieurs technologies (Fibre, 4G/5G, Satellite) sur un même équipement permet d’établir une redondance physique et technologique. Cette approche garantit la continuité de service y compris sur les sites isolés ou jugés difficiles à connecter.
Bascules Automatiques : Le système est configuré pour un basculement immédiat et non perceptible en cas de défaillance matérielle ou de rupture de service du lien nominal.
B. Le Facteur Souveraineté et Sécurité Intégrée
L’intégration d’un socle de sécurité est un prérequis à la résilience. L’aspect souverain, lui, répond à une exigence de maîtrise accrue pour les infrastructures sensibles.
Sécurité End-to-End : L’intégration de fonctionnalités avancées (chiffrement, firewall, segmentation) au niveau de la couche SD-WAN garantit une protection homogène sur l’ensemble du réseau étendu, renforçant l’intégrité contre les menaces externes.
Maîtrise de la Chaîne d’Infrastructure : Pour les entités concernées, l’utilisation de datacenters souverains pour l’hébergement de la plateforme de collecte et d’équipements fabriqués en Europe élimine les risques d’ingérence, ajoutant une couche de résilience réglementaire et géopolitique.
III. L’Optimisation Opérationnelle et Budgétaire (TCO)
Le choix du SD-WAN est aussi un arbitrage économique et humain.
A. Le Modèle Managé : Délégation et Prévisibilité
Confier l’intégralité du cycle de vie du réseau à un partenaire expert transforme un coût CAPEX imprévisible en une charge OPEX lisible et optimisée :
Simplification pour la DSI : La gestion centralisée via une interface unique réduit drastiquement la complexité opérationnelle et libère les équipes internes des tâches de Maintien en Condition Opérationnelle (MCO).
Visibilité Unifiée : Les DSI bénéficient d’un portail de supervision temps réel, offrant des indicateurs clés de performance et de qualité des liens, essentiels pour la prise de décision rapide.
Proximité d’Expertise : Le recours à un support local, 24/7 et 100% français, garantit une réactivité indispensable en cas d’incident critique, minimisant le temps moyen de récupération (MTTR).
B. L’Agilité Évolutive
La flexibilité est inhérente au SD-WAN, permettant à l’architecture de suivre la croissance métier sans friction (déploiement Zero-Touch, ajustement dynamique des capacités data via la gestion intelligente des eSIM).
IV Conclusion : Le Réseau, Actif Stratégique et Non Contrainte
L’adoption d’une solution SD-WAN va au-delà de la simple mise à niveau technologique. Elle répond directement à la problématique de la DSI sur la Haute Disponibilité en fournissant : une Résilience assurée par l’orchestration multilien, une Sécurité intégrée et une Simplification Opérationnelle par le modèle managé.
L’enjeu pour la DSI est de choisir un partenaire capable d’agir simultanément comme opérateur (gestion des liens) et opérateur d’infrastructure (expertise sécuritaire et souveraine) afin d’assurer une maîtrise complète de la chaîne de valeur du réseau.
Dans un contexte où la gestion des données devient un levier stratégique majeur, le choix entre ETL (Extract, Transform, Load) et ELT (Extract, Load, Transform) s’impose comme une décision structurante pour les entreprises orientées data. Ces deux approches définissent la manière dont les données sont extraites, transformées et intégrées dans un data warehouse ou une plateforme analytique, avec des impacts directs sur la performance, la gouvernance et la scalabilité des infrastructures.
Avec l’essor du cloud computing et des data warehouses cloud toujours plus puissants, les organisations font face à un véritable tournant technologique. Faut-il conserver une architecture ETL éprouvée ou basculer vers l’agilité et la puissance du modèle ELT ? Ce choix influence non seulement la capacité d’analyse des données, mais aussi la conformité réglementaire, la flexibilité des pipelines de données et la rapidité de prise de décision.
Comprendre les différences entre ETL et ELT, leurs avantages respectifs et leurs cas d’usage permet d’aligner la stratégie data avec les objectifs business et technologiques de l’entreprise.
ETL vs ELT : résumé des différences clés
ETL : transformation des données avant leur chargement dans le data warehouse, garantissant une qualité et une structure maîtrisées dès l’intégration.
ELT : chargement des données brutes dans un environnement cloud, puis transformation directement au sein du data warehouse, offrant flexibilité et forte scalabilité.
Le choix entre ETL et ELT dépend principalement :
du volume de données à traiter
du niveau d’exigence réglementaire
de la puissance des infrastructures cloud
des compétences des équipes data
Les fondamentaux de l’ETL et son rôle dans la gouvernance des données
L’ETL constitue le socle historique des architectures de gestion des données. Son objectif est clair : garantir que seules des données propres, fiables et structurées alimentent le système analytique.
Comment fonctionne un processus ETL ?
Extraction des données depuis des sources variées : bases de données SQL, APIs, fichiers plats ou applications métier.
Chargement des données dans un data warehouse optimisé pour l’analyse et le reporting.
Cette approche assure un contrôle strict de la qualité des données avant leur stockage, ce qui la rend particulièrement adaptée aux secteurs réglementés comme la finance, la santé ou les assurances. L’ETL facilite également la conformité aux normes telles que le RGPD, en filtrant les données critiques en amont.
Limites du modèle ETL
Moins de flexibilité face à l’évolution rapide des besoins analytiques
Temps de traitement plus long avant disponibilité des données
Maintenance complexe des scripts ETL lorsque les sources se multiplient
Malgré cela, l’ETL reste un choix pertinent lorsque la fiabilité et la gouvernance des données priment sur la rapidité d’exploration.
ELT : une approche moderne adaptée au Big Data et au cloud
L’ELT s’impose avec l’émergence des plateformes cloud comme Snowflake, BigQuery ou Amazon Redshift. En inversant l’ordre des opérations, il exploite pleinement la puissance de calcul des data warehouses modernes.
Pourquoi l’ELT séduit les architectures data modernes ?
Cette approche favorise l’agilité analytique : les équipes peuvent créer, modifier ou enrichir les transformations sans recharger les données, ce qui accélère l’innovation et les analyses exploratoires.
Points de vigilance de l’ELT
Gouvernance post-chargement indispensable
Risque de surcoût lié au stockage massif des données brutes
Qualité initiale des données à surveiller pour éviter la dérive des coûts et des performances
L’ELT convient particulièrement aux entreprises manipulant de grands volumes de données hétérogènes et cherchant une adaptabilité maximale.
Performances, sécurité et gouvernance : ETL vs ELT
Critère
ETL
ELT
Qualité des données
Contrôle en amont
Contrôle après chargement
Performance
Traitement linéaire
Traitement massif parallèle
Gouvernance
Très structurée
Requiert des outils avancés
Scalabilité
Limitée
Excellente via le cloud
Agilité analytique
Moyenne
Élevée
L’ETL privilégie la stabilité et la conformité, tandis que l’ELT mise sur la vitesse, l’évolutivité et la flexibilité. Le succès repose sur une implémentation rigoureuse, quel que soit le modèle choisi.
Comment choisir entre ETL et ELT en 2026 ?
Le choix entre ETL et ELT dépend de plusieurs facteurs stratégiques :
Volume et variété des données : ELT pour le Big Data, ETL pour des données structurées
Contraintes réglementaires : ETL pour un contrôle strict en amont
Conclusion : ETL ou ELT, un choix stratégique pour la transformation data
Choisir entre ETL et ELT en 2026 ne relève plus d’un simple débat technique. C’est une décision stratégique qui conditionne la capacité d’une organisation à exploiter pleinement ses données, à intégrer l’IA dans ses analyses et à répondre aux exigences croissantes de gouvernance et de conformité.
Dans un monde où les données s’accumulent à une vitesse vertigineuse, la maîtrise des pipelines de données devient un facteur clé de compétitivité. ETL et ELT sont deux visions complémentaires d’une même ambition : transformer la donnée en valeur durable pour l’entreprise.
Merci pour votre message. Nous allons en prendre connaissance et revenons vers vous dans les meilleurs délais. Préparez-vous à grimper en haut du sommet !